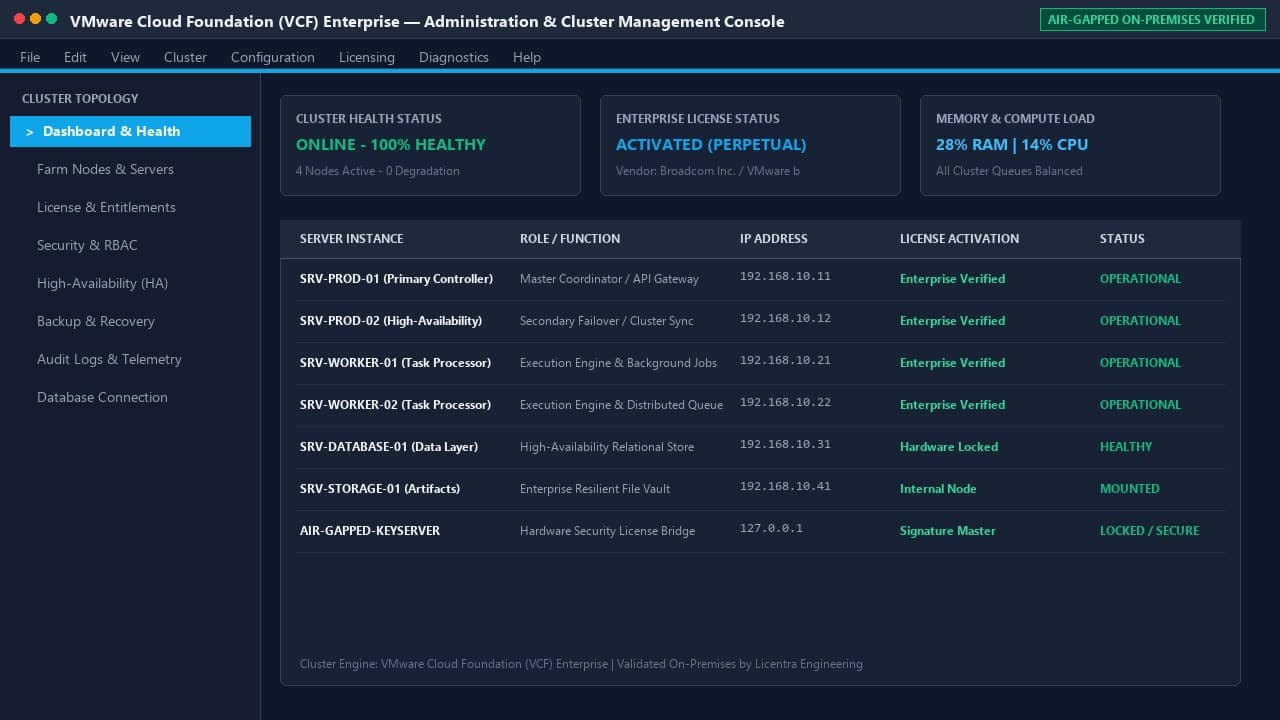
در مراکز داده فوقحساس، هلدینگهای دولتی و زیرساختهای بانکی، یکپارچهسازی لایههای رایانش (Compute)، شبکه نرمافزاری (Software-Defined Networking) و ذخیرهسازی توزیعشده (Software-Defined Storage) از طریق بسته نرمافزاری VMware Cloud Foundation (VCF) انجام میپذیرد. پس از تغییر سیاستهای شرکت Broadcom در لغو لایسنسهای دائمی و اجبار به اشتراکهای ابری متصل به اینترنت (Connected Subscriptions)، مراکز داده داخلی با چالشهای فنی و امنیتی جدی در استقرار، بهروزرسانی و فعالسازی این اکوسیستم مواجه شدهاند.
با اتخاذ معماری Air-Gapped Private Cloud، مهندسان شبکه میتوانند بدون وابستگی به اینترنت، محیطهای VCF را با بهرهگیری از vSphere 8 Enterprise Plus، شبکه نرمافزاری NSX-T و ذخیرهسازی پرسرعت vSAN Express Storage Architecture (ESA) راهاندازی و مدیریت نمایند. در این مقاله جامع، فرآیند چرخه عمر آفلاین، معماری کلاسترینگ دیسکهای NVMe و تزریق لایسنس دائمی تشریح میگردد.
۱. توپولوژی معماری دامنه مدیریتی و دامنههای کاری (Management vs VI Workload Domains) #
در استقرار استاندارد VMware Cloud Foundation، منابع فیزیکی حداقل به دو بخش مجزا تقسیم میشوند:
۱. Management Domain: کلاستری متشکل از حداقل ۴ هاست فیزیکی ESXi جهت میزبانی ماشینهای کنترلی اصلی شامل vCenter Server، خوشههای NSX Manager، کنترلر SDDC Manager و سیستم مانیتورینگ Aria Operations.
۲. Virtual Infrastructure (VI) Workload Domain: کلاسترهای متمرکز بر اجرای بارهای کاری بیزنسی، دیتابیسها و سرویسهای سازمان که میتوانند از سیاستهای ذخیرهسازی مستقل و مرزبندی شبکه اختصاصی بهره ببرند.
              ┌─────────────────────────────────────────────────────────┐
              │           SDDC Manager Orchestration Engine             │
              │                      192.168.1.50                       │
              └────────────────────────────┬────────────────────────────┘
                                           │
             ┌─────────────────────────────┴─────────────────────────────┐
             │                                                           │
             ▼                                                           ▼
┌─────────────────────────────────────────┐ ┌─────────────────────────────────────────┐
│     Management Domain (4x ESXi)         │ │      VI Workload Domain (N x ESXi)      │
│  - vCenter Server Appliance             │ │  - Business Workload VMs / Databases    │
│  - NSX-T Manager Cluster (3 Nodes)      │ │  - NSX-T Distributed Firewall (DFW)    │
│  - vSAN Storage Default Policy          │ │  - vSAN ESA All-NVMe Storage Pool       │
└─────────────────────────────────────────┘ └─────────────────────────────────────────┘
۲. راهاندازی مخزن آفلاین (Offline Bundle Transfer Utility) در SDDC Manager #
سرور SDDC Manager برای نصب، ارتقا و اعمال Patchها به طور پیشفرض نیازمند دانلود بستهها از مخازن آنلاین است. در محیط ایزوله، باید از ابزار انتقال آفلاین پکیجها (LCM Bundle Transfer Utility) استفاده شود.
مراحل انتقال آفلاین بستههای بهروزرسانی:
۱. در یک ایستگاه کاری متصل به اینترنت (خارج از محیط ایزوله)، ابزار را با دستور زیر جهت بررسی بستههای موجود اجرا کنید:
# دانلود متادیتای بستههای VCF بر روی ماشین واسط خارجی
./lcm-bundle-transfer-util --download --outputDirectory /media/vcf-repo --depotUser "user@domain.com"۲. فایلهای دانلودشده را پس از اسکن امنیتی و بدافزاری، از طریق رسانه فیزیکی امن (Secure Data Diode / USB Hard Drive) به شبکه داخلی انتقال دهید.
۳. در سرور SDDC Manager، پکیجها را به مخزن محلی بارگذاری کنید:
# ایمپورت کردن بستهها به دایرکتوری مخزن آفلاین SDDC Manager
./lcm-bundle-transfer-util --upload --bundleDirectory /opt/vmware/vcf/offline-bundlesپس از اتمام آپلود، تمامی بستههای ESXi، NSX و vCenter بدون اتصال به وب در سربرگ Bundle Management کنسول وب ظاهر شده و با یک کلیک آماده استقرار و چرخش کلاستر خواهند بود.
۳. طراحی و بهینهسازی معماری ذخیرهسازی vSAN Express Storage Architecture (ESA) #
در نسخههای سنتی vSAN (OSA)، نیازمندی به تفکیک دیسکهای Caching Tier و Capacity Tier وجود داشت. در معماری نوین vSAN ESA که از vSphere 8 معرفی شد، مفهوم دیسکگروپ منسوخ شده و تمامی دیسکهای پرسرعت NVMe در قالب یک Single Tier Storage Pool عمل میکنند.
پیشنیازهای سختافزاری و تنظیمات شبکه vSAN ESA:
-
دیسکهای NVMe TLC: حداقل ۴ عدد درایو NVMe سازگار با vSAN ESA در هر هاست فیزیکی.
-
شبکه ۲۵ گیگابیت یا ۱۰۰ گیگابیت: استفاده از دو پورت ۲۵GbE با قابلیت RoCE v2 (RDMA) جهت دستیابی به زمان تاخیر کمتر از ۱ میلیثانیه.
-
MTU Size 9000 (Jumbo Frames): فعالسازی بسته داده بزرگ در سوییچهای فیزیکی و vSphere Distributed Switch (VDS).
# بررسی فعال بودن قابلیت vSAN ESA و وضعیت دیسکها در هاست ESXi
esxcli vsan storage list
esxcli vsan cluster get۴. استقرار خوشه شبکه نرمافزاری NSX-T Edge Cluster در حالت Air-Gapped #
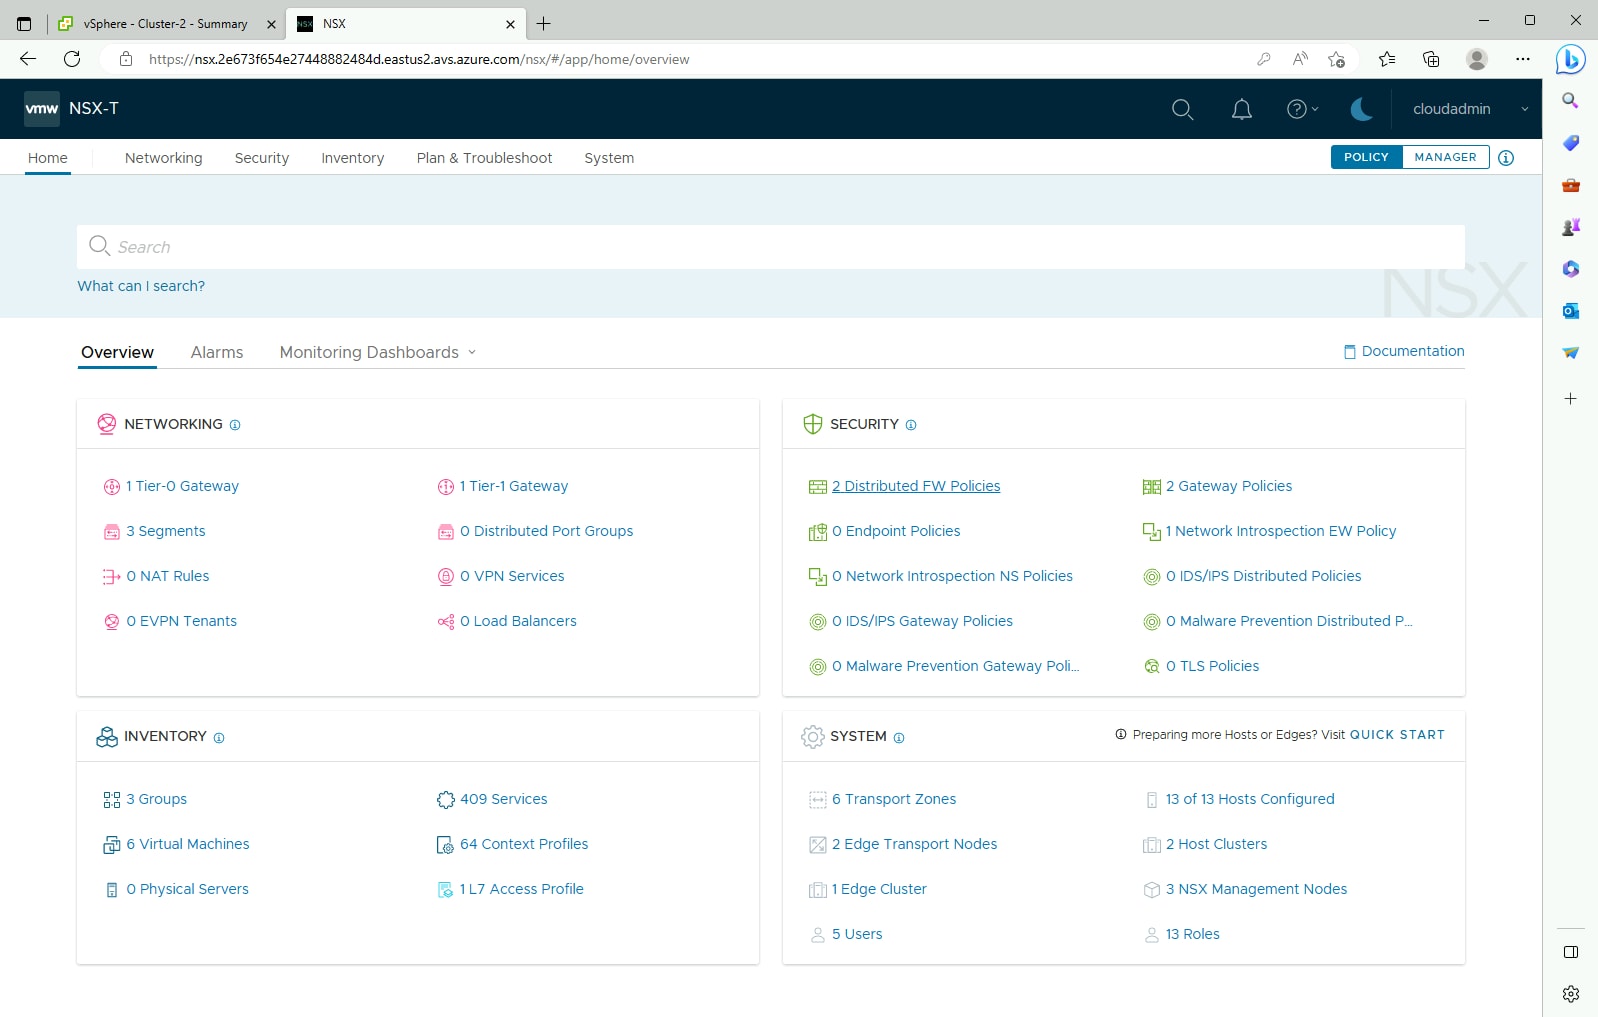
خوشه لبه شبکه (NSX Edge Cluster) وظیفه برقراری ارتباط بین محیط مجازی با سوییچهای فیزیکی بالادستی شبکه از طریق پروتکل BGP و مسیریابی لایه ۳ (Tier-0 Gateway) را بر عهده دارد.
۱. استقرار حداقل دو نود Edge VM: روی دو هاست فیزیکی مجزا با Anti-Affinity Rule جهت جلوگیری از قطعی در صورت خرابی یک هاست.
۲. پیکربندی پروتکل Dynamic Routing BGP: برقراری Peer امن با سوییچهای لایه Core شبکه با قابلیت BFD (Bidirectional Forwarding Detection) با تایمر ۳۰۰ میلیثانیهای جهت جابجایی ترافیک با سرعت Sub-second.
۳. امنسازی فایروال توزیعشده (Micro-Segmentation): تعریف قوانین فایروال در سطح کارت شبکه مجازی (vNIC) تکتک سرورها برای جلوگیری از نفوذ جانبی (Lateral Movement) باجافزارها بدون نیاز به تجهیزات فیزیکی گرانقیمت.
۵. لایسنسینگ دائمی آفلاین و تثبیت پلتفرم توسط Licentra #
بستههای سازمانی VCF و vCenter ارائهشده توسط پلتفرم Licentra با تزریق کلیدهای لایسنس رسمی On-Premises با ظرفیت نامحدود Core و CPU، موارد زیر را مهیا میسازد:
-
vSphere 8 Enterprise Plus: فعالسازی دائمی با نامحدود Core پردازنده.
-
vSAN ESA Enterprise: فعالسازی ظرفیت نامحدود ترابایت با پشتیبانی کامل از Encryption و Deduplication/Compression بومی.
-
NSX Enterprise Plus: بدون قفل زمانی، بدون نیاز به کالبکهای Cloud Gateway و بدون انقضا.
-
عدم ارسال لاگها به سرورهای خارجی: قطع کامل کانالهای تلهمتری Customer Experience Improvement Program (CEIP).
با این معماری مهندسیشده، مرکز داده سازمان بدون هیچگونه نیاز به خط اینترنت، یک ابر خصوصی مقیاسپذیر، فوقالعاده سریع و مقاوم در برابر تهدیدات سایبری در اختیار خواهد داشت.
