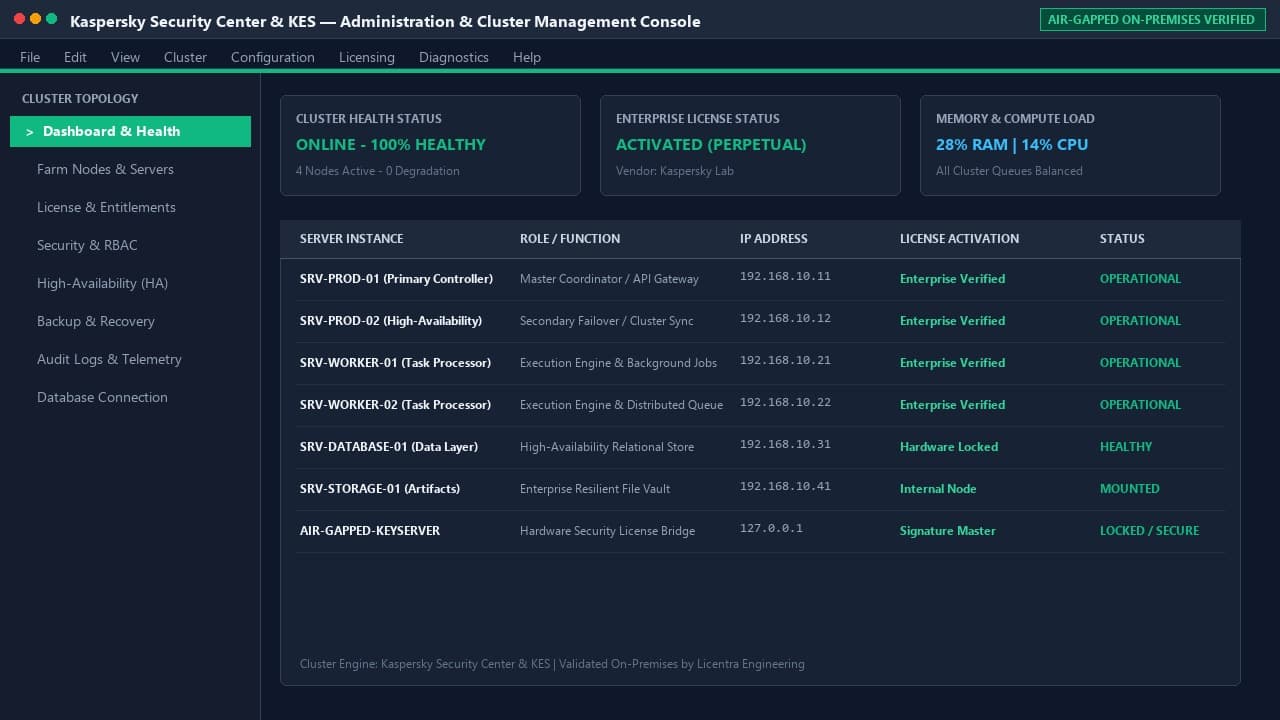
در مراکز حساس دولتی، دیتاسنترهای بانکی، سامانههای اسکادا (SCADA) و زیرساختهای نیروگاهی، حفاظت از کلاینتها و سرورها در برابر بدافزارهای پیشرفته، باجافزارها و تهدیدات روز صفر (Zero-Day Attacks) نقشی حیاتی در امنیت ملی و پایداری کسبوکار دارد. نرمافزار Kaspersky Endpoint Security (KES) به همراه کنسول مدیریتی متمرکز Kaspersky Security Center (KSC) قدرتمندترین پلتفرم دفاع در عمق نقطه پایانی است.
بزرگترین چالش در این محیطها، الزامات سفتوسخت پدافند غیرعامل مبنی بر ممنوعیت اتصال به اینترنت (Air-Gapped Isolation) است. عدم اتصال به وب مانع از دریافت خودکار پایگاه داده امضای بدافزارها (Antivirus Signatures) از سرورهای ابری کسپرسکی شده و ابزارهایی مانند KSN (Kaspersky Security Network) را غیرفعال میکند. برای تضمین امنیت پایدار، طراحی یک خط امن انتقال بهروزرسانی با Kaspersky Update Utility، اعمال سیاستهای ضدباجافزاری سختگیرانه و تثبیت لایسنس دائمی آفلاین ضروری است. در این مقاله جامع، تمامی الزامات پیادهسازی گامبهگام بررسی میشود.
۱. توپولوژی معماری انتقال امن آپدیتها در شبکه ایزوله #
برای انتقال پایگاه امضاها به شبکه کاملاً ایزوله، از معماری ایستگاه واسط امن (DMZ Intermediate Update Station) و دیود داده یکطرفه یا رسانه ذخیرهسازی ایزوله استفاده میشود:
       [محیط خارج از سازمان / شبکه متصل به اینترنت]
       ┌─────────────────────────────────────────┐
       │   Kaspersky Cloud Update Servers        │
       └───────────────────┬─────────────────────┘
                           │ دانلود اتوماتیک هر ۲ ساعت با Task Scheduler
                           ▼
       ┌─────────────────────────────────────────┐
       │      Intermediate Machine (DMZ)         │
       │       Kaspersky Update Utility          │
       │        (Mirror Folder Output)           │
       └───────────────────┬─────────────────────┘
                           │ اسکن بدافزاری و انتقال فیزیکی امن
                           ▼
       [محیط داخلی دیتاسنتر / شبکه ایزوله Air-Gapped]
       ┌─────────────────────────────────────────┐
       │      Local Internal Update Mirror       │
       │     HTTP / SMB: \\ksc\klshare\updates   │
       └───────────────────┬─────────────────────┘
                           │ توزیع از طریق Network Agent (پورت 13000)
                           ▼
       ┌─────────────────────────────────────────┐
       │     Kaspersky Security Center (KSC)     │
       │     Administration Server & Database    │
       └───────────┬─────────────────┬───────────┘
                   │                 │
                   ▼                 ▼
       ┌───────────────────────┐ ┌───────────────────────┐
       │ KES Workstations (LAN)│ │ KES Servers (Cluster) │
       │ Protection: ACTIVE    │ │ Protection: ACTIVE    │
       └───────────────────────┘ └───────────────────────┘
۲. پیکربندی ابزار Kaspersky Update Utility در ایستگاه خارجی #
ابزار رسمی و خط فرمانی Kaspersky Update Utility (KUU) به مدیران اجازه میدهد بدون نصب کامل KSC، تنها فایلهای آپدیت مورد نیاز محصولات شبکه داخلی را دانلود و بستهبندی نمایند.
تنظیم فایل پیکربندی updater.ini:
فایل کانفیگ ابزار را به گونهای تنظیم کنید که صرفاً بستههای مورد نیاز نسخههای مستقر دانلود شوند تا از هدررفت پهنای باند و حجم دیسک جلوگیری گردد:
[General]
ComponentList=KES12,KES11,KSC14,KSV6
Build=12.5.0
Localization=en,ru
DownloadType=all
TemporaryDirectory=C:\Temp\KUU_Temp
OutputFolder=D:\Kaspersky_Updates_Mirror

[Connection]
UseProxy=false
Timeout=60
اجرای اسکریپت دانلود اتوماتیک با Windows Task Scheduler:
# اسکریپت اجرای ابزار آپدیت و تهیه آرشیو فشرده
cd "C:\Tools\UpdateUtility"
Write-Host "Starting Kaspersky Signature Download..." -ForegroundColor Cyan
.\UpdateUtility-Console.exe -u -c "updater.ini"

if ($LASTEXITCODE -eq 0) {
    Write-Host "Updates successfully downloaded. Generating SHA-256 Hash..." -ForegroundColor Green
    Get-FileHash -Path "D:\Kaspersky_Updates_Mirror\bases\index.xml" -Algorithm SHA256
}
۳. پیکربندی تسک بهروزرسانی KSC بر روی مخزن محلی (Internal Repository) #
پس از انتقال پوشه آپدیتها به شبکه داخلی و قرار دادن آن در مسیر C:\KL-Updates-Mirror (یا اشتراک شبکه \\ksc.corp.local\klshare\updates):
۱. در کنسول KSC به منوی Tasks مراجعه کرده و تسک Download updates to the Administration Server repository را باز کنید.
۲. در تب Settings، گزینه دریافت از اینترنت را غیرفعال کرده و مسیر محلی یا شبکه پوشه آپدیت را به عنوان Custom Update Source ثبت نمایید.
۳. در بخش زمانبندی، اجرای تسک را به گونهای تنظیم کنید که بلافاصله پس از انتقال فایلها توسط ادمین اجرا شود.
۴. سپس تسک کلاینتها (Update task for Kaspersky Endpoint Security) را بر روی دریافت امضاها از Administration Server (پورت ۱۳۰۰۰) تنظیم کنید تا هیچ کلاینتی نیاز به دسترسی به اشتراک شبکه نداشته باشد.
۴. سیاستهای حیاتی هاردنینگ و دفاع در برابر نفوذ فیزیکی (Device Control) #
از آنجا که شبکههای ایزوله به اینترنت متصل نیستند، عمدهترین بردار نفوذ تهدیدات (مانند سناریوهای استاکسنت) از طریق اتصال درایوهای USB و فلشمموریهای آلوده صورت میپذیرد.
اعمال سیاست مسدودسازی سختگیرانه در KSC Policy:
-
Device Control Block Rule: در کنسول سیاستهای KES، تمامی ابزارهای ذخیرهسازی پرتابل (Removable Drives) در وضعیت
Blockقرار میگیرند. -
Trusted USB Whitelist: اتصال حافظه فلش صرفاً بر اساس شناسه سختافزاری منحصربهفرد چیپ مموری (Unique Hardware Device ID) برای پرسنل تاییدشده در منوی Trusted Devices مجاز میشود.
-
Behavior Detection & Remediation Engine: فعالسازی کامل موتور تحلیل رفتار مشکوک فرآیندها جهت مسدودسازی و بازگردانی خودکار فایلهای رمزنگاریشده توسط باجافزارها (Anti-Cryptor Rollback).
۵. لایسنسینگ دائمی و معتبر آفلاین توسط Licentra #
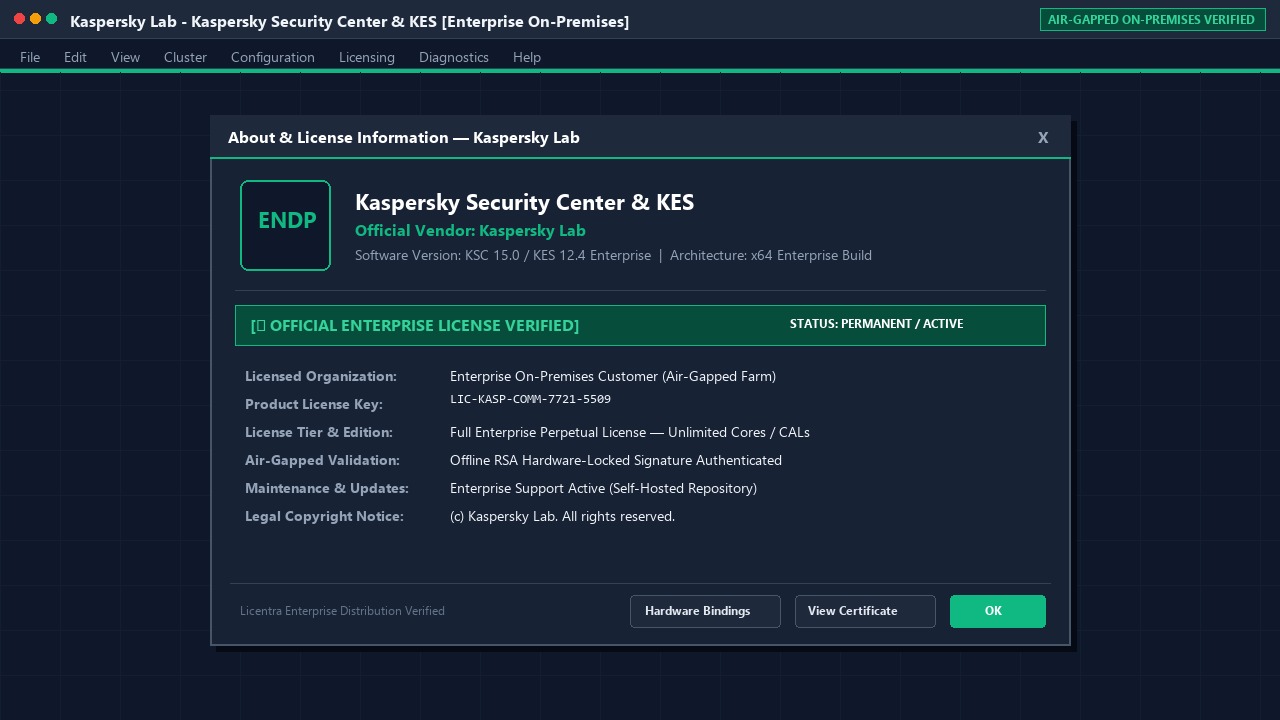
در نسخههای استاندارد کسپرسکی، فعالسازی با کد فعالسازی ۲۳ رقمی (Activation Code) نیازمند اتصال به سرورهای ابر کسپرسکی است. در شبکه ایزوله، باید از فایل کلید رمزنگاریشده (.key) استفاده گردد.
مزایای بسته لایسنس پایدار Licentra:
-
صدور فایل لایسنس معتبر (.key): قابلیت بارگذاری مستقیم در KSC بدون نیاز به اینترنت.
-
فعالسازی ماژولهای پیشرفته رده Total Security: شامل ابزارهای مدیریت آسیبپذیری و پچ (Vulnerability & Patch Management)، رمزنگاری دیسک (BitLocker / File-Level Encryption) و کنترل ابزارها.
-
بدون مسدودسازی و بدون انقضا در شبکه بسته: تضمین تداوم دفاع امنیتی بدون هشدارهای توقف پایگاه امضاها.
# بررسی وضعیت سلامت سرویس سرور مدیریت کسپرسکی
Get-Service -Name "kladminserver" | Select-Object Name, Status, StartType
Test-NetConnection -ComputerName "127.0.0.1" -Port 13000
با پیادهسازی این معماری، شبکه سازمانی شما حتی در شرایط ایزولاسیون صددرصدی فیزیکی، بالاترین سطح تابآوری و دفاع امنیتی را در برابر حملات سایبری روز تجربه خواهد کرد.