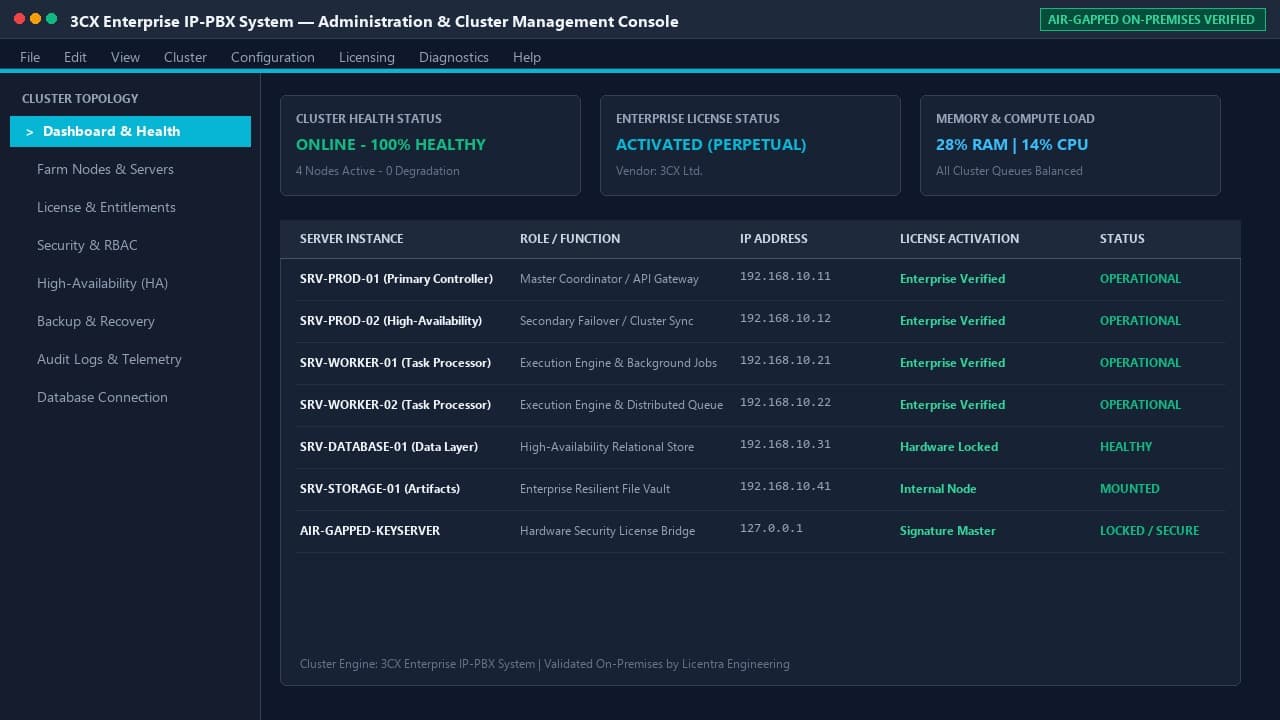
سامانه 3CX Phone System Enterprise یکی از معتبرترین پلتفرمهای ارتباطات یکپارچه (UC) و مرکز تلفن تحت شبکه بر پایه پروتکل استاندارد SIP در جهان است. در شرکتها، سازمانهای هلدینگی و مراکز توزیعشده با دفاتر شعب، برقراری ارتباطات صوتی شفاف و امن یکی از اولویتهای درجهیک به شمار میآید. با این حال، در شبکههای سازمانی ایزوله و پشت فایروالهای لایه ۷، چالشهایی نظیر خطای یکطرفه بودن صدا (One-way Audio)، دستکاری پکتها توسط SIP ALG، حملات نفوذ مبتنی بر Brute-Force به داخلیها و محدودیت لایسنس همزمانی (Simultaneous Calls) موجب بروز اختلالات جدی میشود.
استفاده از معماری 3CX Session Border Controller (SBC) و رمزنگاری ترافیک سیگنالینگ و مدیا با پروتکلهای TLS/SRTP، امکان انتقال پایدار صدا را بدون نیاز به باز کردن پورتهای گسترده RTP در فایروال شعب فراهم میسازد. در این مقاله جامع، معماری امنیتی، راهنمای راهاندازی SBC، مقابله با باگهای روترها، اتصال به گیتویهای مخابراتی سختافزاری و تثبیت لایسنس دائمی آفلاین تشریح میگردد.
۱. توپولوژی استقرار 3CX SBC در معماری دفاتر شعب توزیعشده #
در محیطهای سنتی، برای اتصال آیپیفونهای یک شعبه دوردست به سرور مرکزی 3CX، مدیران شبکه ناچار بودند صدها پورت UDP را در فایروال باز کنند یا از تونلهای سنگین IPSec استفاده نمایند که با کوچکترین نوسان پکت، کیفیت صدا به شدت افت میکرد. راهکار استاندارد و پیشنهادی، استفاده از سرور واسط 3CX SBC بر روی یک ماشین مجازی سبک لینوکسی (Debian) یا سختافزار کوچک Raspberry Pi در هر شعبه است:
       [مرکز تلفن دیتاسنتر مرکزی (HQ)]
       ┌────────────────────────────────────────┐
       │   3CX Enterprise Server (PBX Core)     │
       │            192.168.10.50               │
       └───────────────────┬────────────────────┘
                           │
                 [محیط شبکه WAN / اینترانت]
               تونل امن و فشرده SIP+RTP
              (تک پورت تونل UDP/TCP: 5090)
                           │
       [شبکه محلی دفتر شعبه (Branch Office)]
       ┌───────────────────┴────────────────────┐
       │       3CX SBC Gateway Appliance        │
       │             192.168.50.10              │
       └───────────────────┬────────────────────┘
                           │
          [ترافیک استاندارد SIP محلی پورت 5060]
       ┌───────────────────┴────────────────────┐
       │                   │                    │
       ▼                   ▼                    ▼
┌──────────────┐    ┌──────────────┐    ┌──────────────┐
│ IP Phone 101 │    │ IP Phone 102 │    │ IP Phone 103 │
│  (Yealink)   │    │ (Grandstream)│    │   (Fanvil)   │
└──────────────┘    └──────────────┘    └──────────────┘
مزایای کلیدی استقرار 3CX SBC:
۱. تجمیع ترافیک روی یک تک پورت: تمام پکتهای سیگنالینگ (SIP) و بستههای مدیا (RTP) بر روی تک پورت پورت 5090 رمزنگاری و تونل میشوند؛ بنابراین نیازی به باز کردن بازه پورتهای 9000-10999 در فایروالهای میانی نخواهد بود.
۲. برقراری تماسهای داخلی درونشعبه بدون خروج ترافیک: اگر کاربر ۱۰۱ در شعبه با کاربر ۱۰۲ در همان شعبه تماس بگیرد، پکتهای صدای RTP از طریق SBC به صورت محلی جابجا شده و هیچ پهنای باندی از لینک WAN مصرف نمیشود.
۳. حل ریشهای معضل یکطرفه بودن صدا (NAT Traversal): تونل SBC با کپسولهسازی کامل، پکتهای صوتی را از دستکاری NAT و روترهای میانی در امان نگه میدارد.
۲. راهنمای نصب و راهاندازی 3CX SBC بر روی لینوکس دبیان (Debian 12) #
بر روی ماشین مجازی شعبه با سیستمعامل Debian 12 Minimal، دستورات زیر را برای نصب پکیج رسمی SBC اجرا نمایید:
# بهروزرسانی مخازن لینوکس و نصب پکیجهای پیشنیاز
sudo apt update && sudo apt install -y wget gnupg2 systemd
# افزودن کلید معتبر و مخزن رسمی 3CX
wget -O- https://repo.3cx.com/key.pub | sudo gpg --dearmor -o /usr/share/keyrings/3cx-archive-keyring.gpg
echo "deb [signed-by=/usr/share/keyrings/3cx-archive-keyring.gpg] http://repo.3cx.com/debian/1804 bookworm main" | sudo tee /etc/apt/sources.list.d/3cx.list
# نصب پکیج 3cx-sbc
sudo apt update
sudo apt install -y 3cxsbc
تنظیم فایل پیکربندی /etc/3cxsbc.conf:
فایل پیکربندی را با ادیتور نانو باز کرده و پارامترهای زیر را که از کنسول ادمین 3CX در مسیر Voice & Chat -> SBC ایجاد کردهاید، ثبت کنید:
[Bridge]
# آدرس یا FQDN سرور مرکزی 3CX
PbxAddress=pbx-hq.corp.local
# پورت تونل امن مرکزی
PbxTunnelPort=5090
# شناسه امنیتی و رمز مشترک ثبت شده در مرکز تلفن
TunnelPassword=SuperSecretTunnelPassw0rd2026!#
TunnelKey=3cx-sbc-branch-tehran-auth-token
# اینترفیس کارت شبکه محلی متصل به تلفنها
LocalIP=192.168.50.10
LocalPort=5060سپس سرویس SBC را فعال و ریستارت نمایید:
sudo systemctl daemon-reload
sudo systemctl enable 3cxsbc
sudo systemctl restart 3cxsbc
sudo systemctl status 3cxsbc
۳. امنسازی و مقابله با باگ مخرب SIP ALG و حملات Brute-Force #
یکی از شایعترین مشکلات در راهاندازی مراکز تلفن مبتنی بر پروتکل SIP، قابلیتی به نام SIP ALG (Application Layer Gateway) در روترهای میکروتیک، سیسکو و فورتیگیت است. این ویژگی به جای کمک، هدرهای پکت SIP را تغییر داده و موجب عدم ثبت تلفنها (Register Failed) یا قطع خودکار تماس پس از ۳۲ ثانیه میشود.
دستورات غیرفعالسازی SIP ALG در تجهیزات شبکه:
# در روترهای سیسکو (Cisco IOS)
no ip nat service sip tcp port 5060
no ip nat service sip udp port 5060
# در روترهای میکروتیک (MikroTik RouterOS)
/ip firewall service-port disable sip
# در فایروالهای فورتیگیت (FortiOS)
config system settings
set sip-helper disable
set sip-nat-trace disable
endفعالسازی رمزنگاری کامل صدا (TLS & SRTP)
برای جلوگیری از استراق سمع و شنود بستههای مکالمه در شبکههای محلی:
۱. در کنسول ادمین 3CX به بخش Extensions مراجعه کرده و داخلی مورد نظر را باز کنید.
۲. در تب Phone Provisioning، گزینه SIP Transport را بر روی TLS و پارامتر RTP Mode را بر روی Allow SRTP یا Enforce SRTP قرار دهید.
۳. در این حالت، کلیدهای ردوبدل صدا با الگوریتم AES-128 یا AES-256 رمزنگاری شده و حتی با Sniff کردن پکتها توسط Wireshark، جریان صدا قابل بازسازی نخواهد بود.
۴. اتصال خطوط شهری E1/PRI و خطوط آنالوگ مخابرات با گیتوی Newrock / Grandstream #
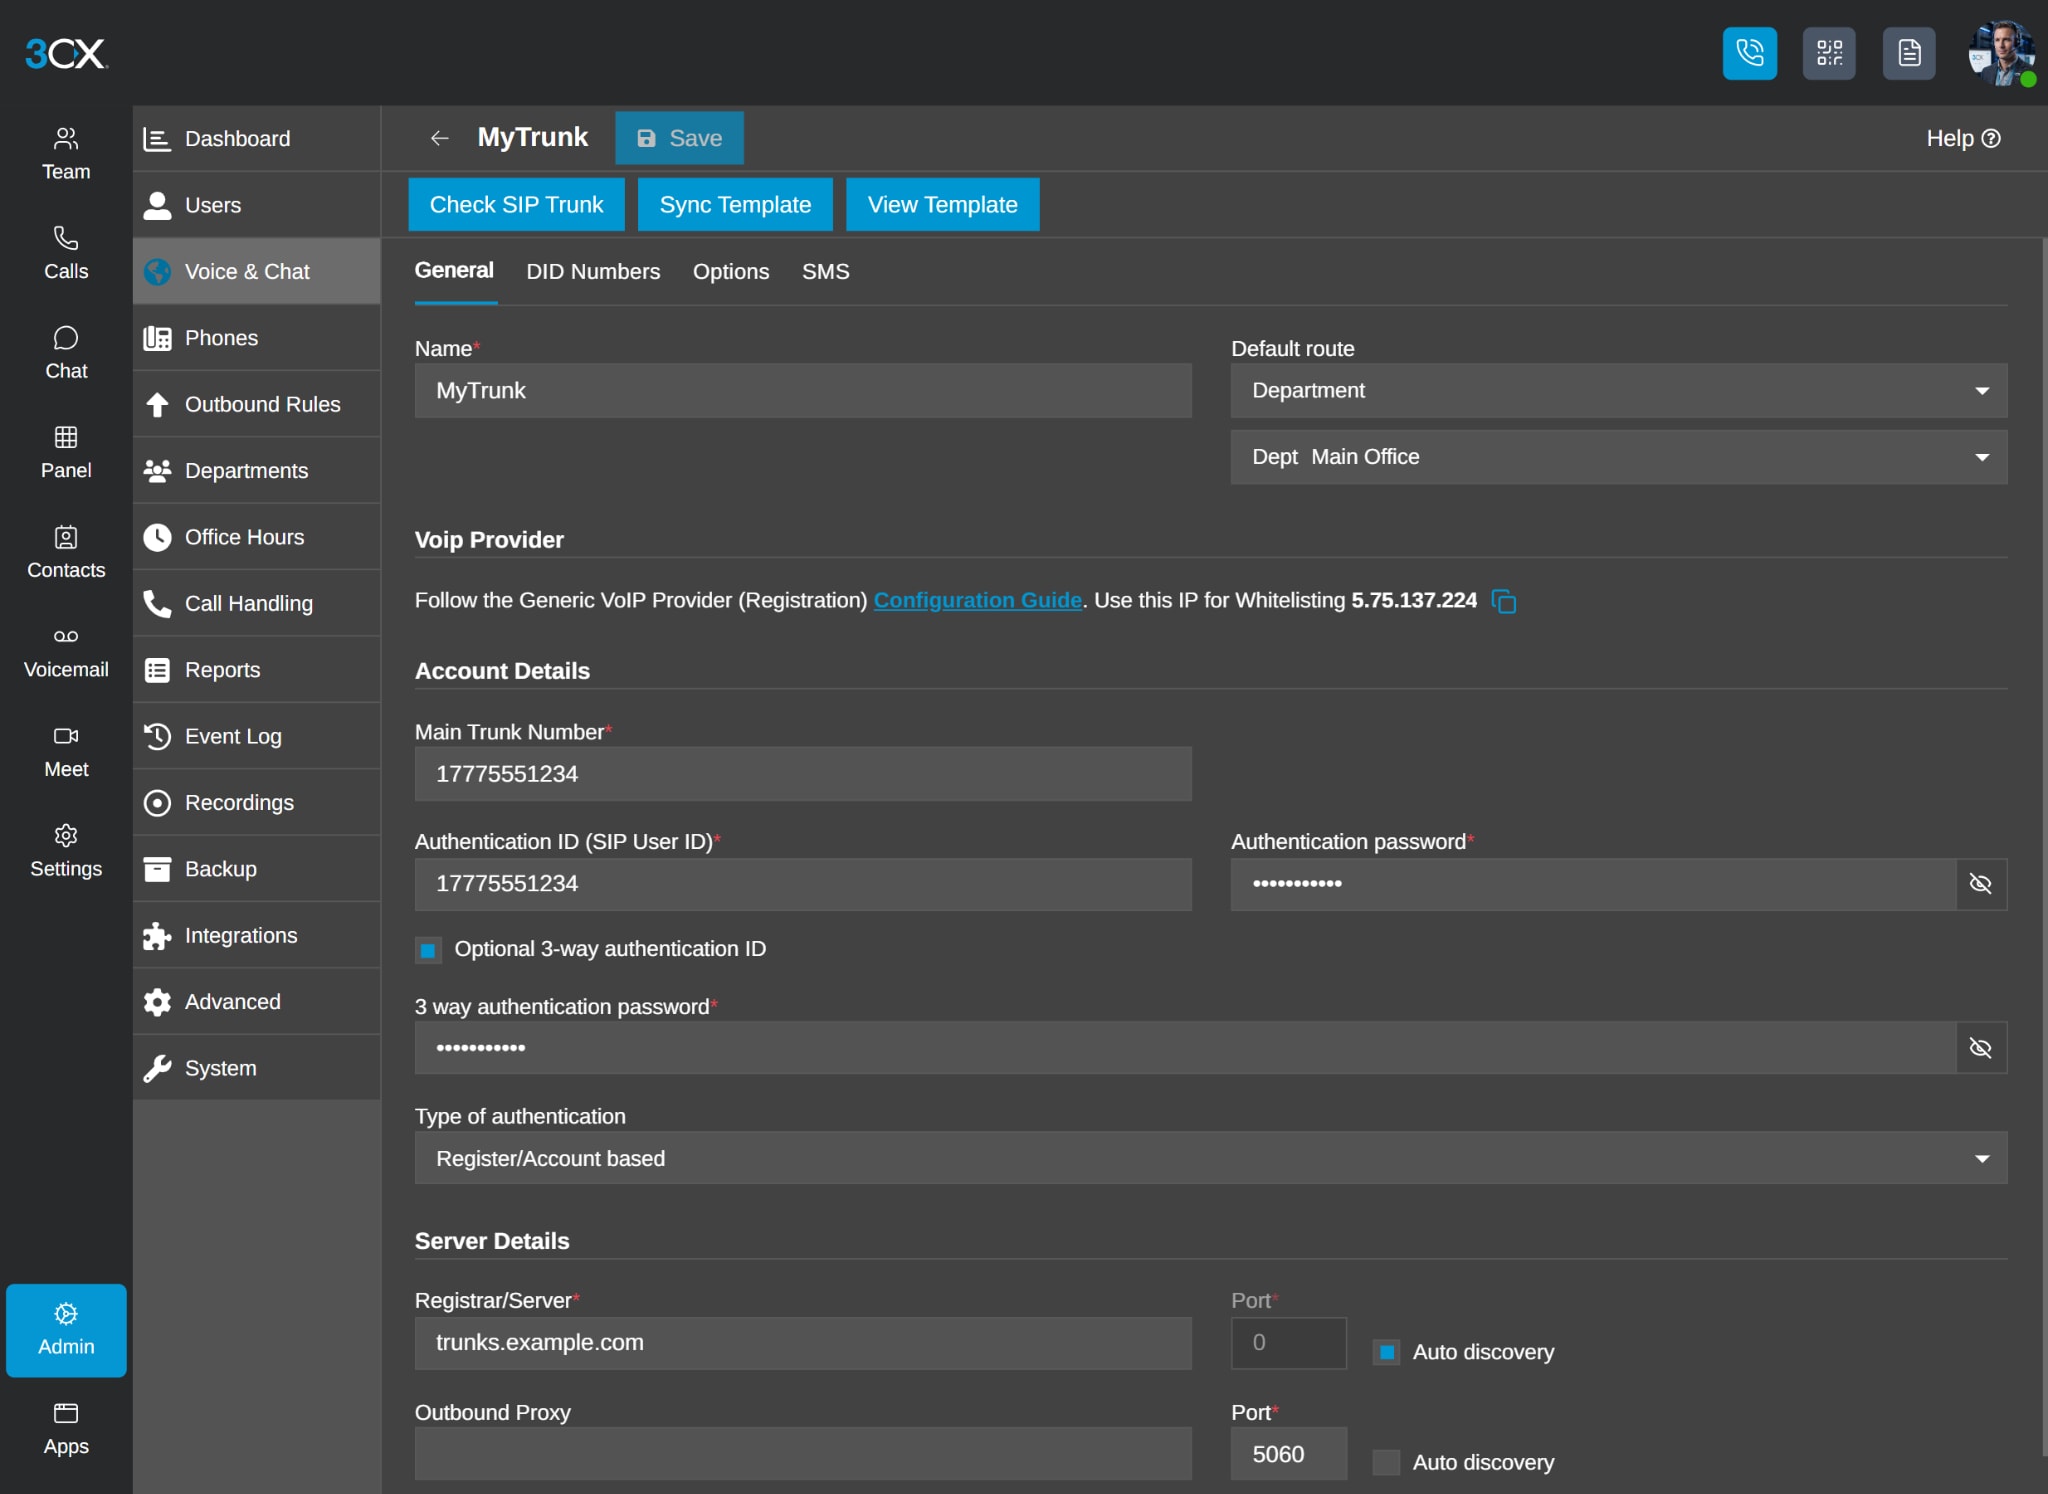
در سازمانها خطوط شهری تلفن معمولاً از طریق لینکهای فیزیکی E1 (با پروتکل PRI/CAS) یا خطوط مسی آنالوگ (FXO) به سازمان تحویل داده میشوند. برای اتصال گیتوی نیوراک (Newrock MX100G) یا گرنداستریم (GXW4108/4224) به 3CX:
۱. ساخت Generic SIP Trunk: در 3CX به منوی SIP Trunks رفته و یک ترانک عمومی از نوع Gateway بسازید.
۲. تعیین IP Gateway: آدرس IP اختصاصی گیتوی را در فیلد Registrar و Outbound Proxy ثبت کنید.
۳. تطبیق کدکهای صوتی (Audio Codecs): در صدر اولویت کدکهای گیتوی و ترانک، کدک G.711a (PCMA) را قرار دهید که استاندارد مخابرات ایران است تا از ترنسکدینگ بیهوده و اشغال CPU جلوگیری شود.
۴. تنظیم Inbound / Outbound Rules: مسیردهی شمارههای ورودی به صفهای انتظار (Call Queues) یا منوی گویا (IVR) و تعیین پیششماره خروجی (مثلاً فشردن کلید ۹ برای آزاد کردن خط شهری).
۵. لایسنسینگ دائمی آفلاین 3CX بدون نیاز به ارتباط با اینترنت #
سامانه 3CX به صورت پیشفرض در فواصل ۲۴ ساعته لایسنس خود را با پرتال ابری سازنده استعلام مینماید. در شبکههای امنیتی بدون اینترنت، عدم برقراری تماس با سرور اکتیویشن به سرعت موجب قفل شدن تماسهای همزمان و بازگشت به لایسنس رایگان (۴ تماس همزمان) میگردد.
مزایای بسته فعالسازی دائمی Licentra:
-
پایداری صددرصد در دیتاسنتر ایزوله: حذف وابستگی به اینترنت و مهار هشدارهای DNS سازنده.
-
تماسهای همزمان نامحدود (Uncapped Simultaneous Calls): پشتیبانی از صدها تماس همزمان بدون قطعی.
-
فعالسازی تمامی قابلیتهای Enterprise: شامل ضبط مکالمات متمرکز، گزارشگیری پیشرفته، ماژول ارتباط با CRMهای محلی، و ابزارهای مانیتورینگ آنلاین تماسها (Wallboard).
با اعمال این پیکربندیهای استاندارد، سازمانها یک شبکه ارتباطی شفاف، امن و پایدار با حداکثر بهرهوری و بدون اختلال در کل کشور در اختیار خواهند داشت.